Защита на Вашия бизнес от фишинг атаки, генерирани от изкуствен интелект: усъвършенствани техники
Част 2 от поредицата ни за защита от фишинг
Тази статия се базира на основните принципи, разгледани в част 1. Ако все още не сте я прочели, започнете оттук:
👉 Прочетете част 1: Предпазване от фишинг
В днешния дигитален свят фишинг атаките стават все по-сложни, главно поради нарастването на съдържанието, генерирано от изкуствен интелект (AI). Тъй като тези атаки продължават да се развиват, компаниите трябва да бъдат една крачка пред заплахите и да внедряват ефективни решения за предотвратяването им. В тази статия ще обсъдим важността на разработването на персонализирани модели за откриване на измами и фишинг, както и алтернативни решения с изкуствен интелект за обучение по предотвратяване на фишинг.
Възходът на изкуствения интелект в генерирането на фишинг атаки
Фишинг атаките отдавна са сериозна заплаха за бизнеса, но появата на съдържание, генерирано от изкуствен интелект, ги издигна на ново ниво. Версии с дълбоки фалшификати (deepfake) използват аудио или видео, генерирани от изкуствен интелект, стават все по-разпространени. Чрез автентично изглеждащите обръщения жертвите биват по-лесно подмамени да разкрият чувствителна информация. Освен това, нарастват и генерираните с AI, фишинг атаки в Gmail, които са предназначени да имитират лигитимна кореспонденция.
Тези атаки могат да бъдат особено ефективни спрямо фирми и физически лица, тъй като често изглеждат като произхождащи от надеждни източници. Проучване на IBM от 2024 г. разкрива, че 70% от анкетираните фирми са ставали жертва на фишинг атака, като средната щета от една атака е 4,88 милиона долара.
Използването на съдържание, генерирано от изкуствен интелект, във фишинг атаките ги прави още по-трудни за откриване, тъй като те могат да бъдат проектирани така, че да имитират тона, стила и езика на автентични съобщения. Поради тази особеност, разработването на персонализирани модели за откриване на измами и фишинг може да бъде ефективно решение за намаляване на тяхната успеваемост.
Разработване на специализиран модел за откриване на измами и фишинг
Разработването на специализиран модел за откриване на измами и фишинг включва създаването на модел чрез машинно обучение, специално проектиран за откриване и предотвратяване на фишинг атаки. Наборът от данни, използван за обучение на модела, се състои от известни фишинг атаки и легитимни комуникации, за да се разпознаят характеристиките на фишинг заплахите и те да бъдат правилно отчетени като съмнителни.
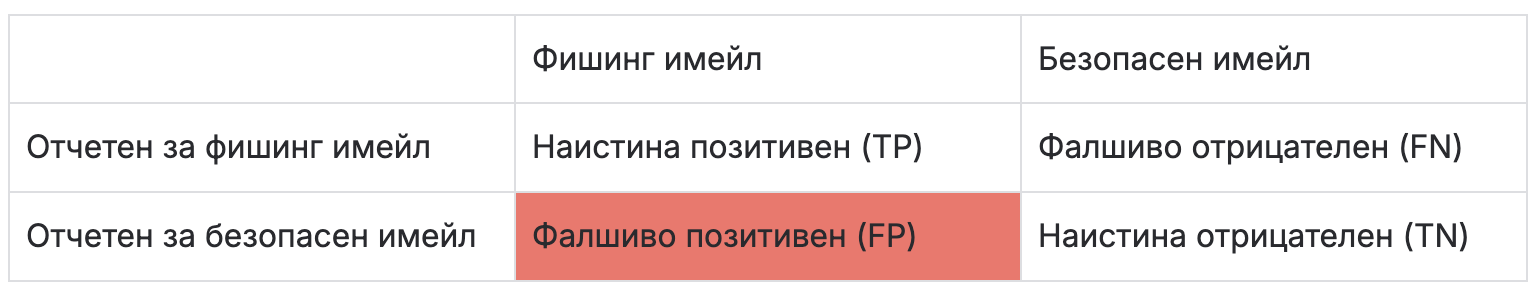
Предимствата от разработването на специализирани модели за бизнеса включват подобрено окриване на фишинг атаки и намален брой фалшиви позитивни резултати. Чрез създаването на модел, обучен според специфичните нужди на Вашия бизнес, можете да подобрите точността на откриването на фишинг и да минимизирате риска от фалшиви позитивни резултати.
Процесът на разработване на персонализиран модел включва няколко стъпки: събиране на данни, подготовка на данни, обучение на модела и оценка на модела. Това включва събиране на набор от данни за известни фишинг атаки и легитимна кореспонденция, след което обучение на модела въз основа на тези данни, за да се прихванат белезите на фишинг атаките.
След като моделът бъде обучен, той може да бъде непрекъснато актуализиран и поддържан, за да бъде винаги една крачка пред развиващите се заплахи. Това означава редовно актуализиране на модела с нови данни и повторно обучение, за да се гарантира неговата продължителна ефективност.
Използване на AI с отворен код за разкриване на фишинг
Напоследък големите езикови модели (LLM) се използват за откриване на фишинг имейли благодарение на способността им да разпознават повтаряеми белези. Препоръчваме да използвате такъв с отворен код, хостван вътрешно за организацията. По този начин Вашите вътрешни бизнес комуникации не са изложени на ненужни рискове, свързани с доставчиците на услугата. Следва представянето на два начина за постигане на това.
Първият подход, с ограничена производителност, но лесен за внедряване, е интегрирането на специализиран модел за откриване на фишинг от известно хранилище (repository) като Hugging Face. Известен пример за такъв е PhishSense-1B, който е постигнал точност от 0,975 и прецизност от 0,958. Моделът с отворен код може да се хоства на локална инфраструктура – като се използва съществуващ хардуер или контролиран от компанията облак.
Вторият подход, за оптимална производителност е да използвате фино настроен (fine-tuned) модел. В идеалния случай той трябва да бъде обучен на базата на внимателно подбрана база данни с конкретни за компанията примери, състояща се от балансирана комбинация от фишинг имейли и легитимни, безопасни имейли.
Този проактивен подход служи като жизненоважна предпазна мярка срещу фишинг атаки, като позволява на модела да развие по-нюансирано разбиране за тънкостите, които отличават злонамерените от безвредните съобщения. За да постигането на това, препоръчваме започване със съществуващ модел с отворен код, който притежава широко разбиране за английския език, и след това неговото дообучение (fine-tuning) с целеви данни за фишинг имейли, за да се подобрят неговите възможности за откриване на опасности.
Софтуер за защита от фишинг чрез изкуствен интелект
Софтуерът за защита от фишинг, базиран на изкуствен интелект, е проектиран да открива и предотвратява фишинг атаки в реално време. Тези софтуерни решения използват алгоритми за машинно обучение, за да анализират входящите имейли и да идентифицират потенциални фишинг атаки.
Функциите и възможностите на тези софтуерни решения включват платформи за симулиране на фишинг, базирани на изкуствен интелект, които симулират фишинг атаки, за да тестват осведомеността и реакцията на служителите. Те включват и защитен механизъм, базиран на изкуствен интелект, който блокира достъпа до известни фишинг уебсайтове и не позволява на служителите да ги посещават.
Интегрирането на тези решения със съществуващите мерки за киберсигурност е от съществено значение за гарантиране на тяхната ефективност. Това включва интегриране на софтуера със съществуващите решения за сигурност на електронната поща, като филтри за спам и антивирусен софтуер, за да се гарантира, че всички входящи имейли се сканират за фишинг заплахи.
Модули за обучение по фишинг чрез изкуствен интелект
В заключение, защитата на Вашия бизнес от фишинг атаки, генерирани от изкуствен интелект, изисква цялостен подход за защита, базиран на изкуствен интелект. Това включва разработване на специализирани модели, персонализирани модули за обучение по фишинг и софтуер за защита от фишинг. Друга възможност е да използвате големи езикови модели (LLMs) с отворен код за откриване на аномалии при фишинг, които могат да бъдат хоствани така, както са, или да бъдат дообучени върху вашите собствени данни за допълнителна производителност. Чрез внедряването на набор от тези решения можете да изпреварите заплахите и да защитите Вашия бизнес от рисковете на фишинг атаки.
Заключение
В заключение, защитата на вашия бизнес от фишинг атаки, генерирани от изкуствен интелект, изисква цялостен подход за защита, базиран на изкуствен интелект. Това включва разработване на специализирани модели, персонализирани модули за обучение по фишинг и софтуер за защита от фишинг. Друга възможност е да използвате големи езикови модели (LLMs) с отворен код за откриване на аномалии при фишинг, които могат да бъдат хоствани така, както са, или да бъдат дообучени върху вашите собствени данни за допълнителна производителност. Чрез внедряването на набор от тези решения можете да изпреварите заплахите и да защитите вашия бизнес от рисковете на фишинг атаки.
Често задавани въпроси (FAQs)
Как да обучим служителите да разпознават фишинг, генериран от изкуствен интелект?
Модулите за обучение по фишинг, базирани на изкуствен интелект, могат да се използват за информиране на служителите относно рисковете от фишинг атаки, като им се дава възможност да разпознават и предотвратяват тези заплахи.
Как може да се използва изкуственият интелект във фишинг атаките?
AI може да се използва в фишинг атаки за генериране на съдържание, което имитира легитимни комуникации, което го прави трудно за откриване. Фишинг атаки, способствани от изкуствен интелект (AI), могат също да използват техника на дълбока фалшификация (deepfake), за да заблудят жертвите.
Защо фишинг имейлите, генерирани от изкуствен интелект, изглеждат толкова реални?
Генерираните от изкуствен интелект фишинг имейли могат да бъдат създадени така, че да имитират тона, стила и езика на легитимните съобщения, което ги прави по-убедителни и реалистични.
Как да разпознаете фишинг имейли, генерирани от изкуствен интелект?
За разлика от традиционните фишинг имейли, тези, генерирани от изкуствен интелект, обикновено са граматически правилни. Но все пак съдържат призиви за спешност и линкове, за да примамят жертвата. Отличителна характеристика на фишинг имейлите, генерирани от изкуствен интелект, е неестественият монотонен тон.
Как да спрем фишинг атаките, генерирани от изкуствен интелект?
Обучете служителите как да разпознават и докладват подозрителни имейли и обмислете внедряването на анализи на поведението на потребителите, за да откривате аномалии в поведението им. Освен това използвайте двуфакторна автентификация и внедрете мерки срещу фишинг, като например рамка за политика на изпращача (SPF), ключове за домейни и DMARC, за да предотвратите фишинг имейлите да достигат до пощенските кутии на потребителите. Освен това софтуерът за защита от фишинг, базиран на изкуствен интелект, може да помогне за идентифицирането на заплахи чрез подходи за откриване на аномалии.
Как могат да се използват моделите с отворен код за изкуствен интелект, за да се намалят фишинг атаките?
AI моделите с отворен код, като PhishSense-1B, могат да се използват за откриване на фишинг атаки. В идеалния случай те трябва да се хостват на вътрешна инфраструктура, за да се избегне излагането на риск на вътрешни комуникации.
Как дообучението (fine-tuning) повишава прецизността на LLM за откриване на фишинг?
Фината настройка на LLM с отворен код върху собствените данни на дадена компания позволява да се развие по-нюансирано разбиране за тънкостите, които отличават злонамерените от безвредните комуникации, като по този начин се повишава точността при откриването на фишинг.
Сходни услуги
AI с отворен код